

Kuidas Androidist viirusi eemaldada ? Üks Androidi parimaid omadusi on see, et meil on vabadus teha praktiliselt kõike. Tänu sellele vabadusele saame installida rakendusi mitteametlikest poodidest, kasutada peaaegu iga kaubamärgi lisatarvikuid ja saada veelgi suurema vabaduse saavutamiseks juur- või superkasutaja juurdepääsu. Kuid see vabadus võib kaasa tuua ka probleeme, näiteks mitteametlikust poest ohustatud rakenduse leidmise, mis saadab meie andmed serverisse isikupärastatud reklaamide edastamiseks – see on viiruse või pahavara tüüp, mida nimetatakse reklaamvaraks . Kuidas peaksime siis turvalisuse tagamiseks edasi tegutsema?
Selles artiklis püüame vastata kõigile teie küsimustele, näiteks kuidas end viiruste eest kõige paremini kaitsta, kuidas Androidis viiruseid eemaldada, kui olete juba nakatunud, ja mis vahe on troojalasel ja viirusel (kuigi õige termin on "pahavara") . Saate isegi installida mõned parimad tasuta viirusetõrjeprogrammid Androidile . Sellest hoolimata näitame selles artiklis teile, kuidas Androidis viiruseid eemaldada , kuigi oleme kindlaks teinud, et räägime pahavarast.
Troojalased, viirused ja pahavara Androidis: erinevused ja kontseptsioonid
Nii troojalased kui ka viirused on pahavara. Definitsiooni järgi on pahavara pahatahtliku kavatsusega loodud tarkvara. Siiski on oluline mõista, et kõik ohud ei toimi ühtemoodi. Kuigi me kasutame sõna "viirus" tavaliselt üldise terminina, on see tehniliselt vaid üks kategooria pahavara laias maailmas.
Et paremini mõista, millega me silmitsi seisame, oleme jaganud välja kõige levinumad mobiilseadmete ohtude tüübid:
- Troojalased: Nad said oma nime Trooja hobuse järgi. Nad petavad kasutajat, maskeerudes millekski kasulikuks või kahjutuks. Kui me neid usaldame ja käivitame, aktiveerivad nad oma pahatahtliku koormuse, et varastada paroole, pangateavet või installida rohkem pahavara.
- viirus: Need on pahatahtlikud rakendused, mis võivad nakatada ja levida. Androidis on traditsioonilised isepaljunevad viirused süsteemi turvaarhitektuuri tõttu väga haruldased, kuid seda terminit kasutatakse siiski süsteemi kahjustavate rakenduste kirjeldamiseks.
- Reklaamvara: Tarkvara, mis on loodud teie ekraani pommitama pealetükkivate reklaamidega. See võib teie seadet aeglustada ja teie brauseri ohtlikele veebisaitidele suunata.
- Nuhkvara: Spiooniprogrammid, mis pääsevad ligi mikrofonile, kaamerale, sirvimisajaloole ja asukohale ilma nõusolekuta andmeid kolmandatele isikutele edastada.
- Stalkerware: Spetsiifiline nuhkvara tüüp, mida vägivallatsejad sageli ohvrite jälgimiseks kasutavad ja mida sageli müüakse vanemliku turvatarkvara varjus.
- Ransomware: See kaaperdab seadme või krüpteerib kriitilised failid, nõudes dekrüpteerimisvõtme eest tasu (lunaraha).
- Klaviatuurid: Pahavara, mis on spetsialiseerunud iga klahvivajutuse salvestamisele kasutajanimede ja paroolide jäädvustamiseks.
- Juurkomplektid: Tööriistad, mis annavad ründajale seadme üle täieliku ja salajase kontrolli, võimaldades muudel ohtudel jääda varjatuks isegi pärast taaskäivitamist.
- Ussid: Autonoomsed ohud, mis on võimelised paljunema ja levima ilma kasutaja sekkumiseta, tavaliselt SMS-i või Bluetoothi kaudu.
Kuidas teada saada, kas teie mobiiltelefonil on viirus või pahavara
Nakkuse tuvastamine pole alati lihtne, kuna tänapäevane pahavara püüab olla diskreetne. Siiski on olemas selged hoiatusmärgid , mis viitavad sellele, et teie seadmes midagi ei tööta korralikult. Kui märkate korraga mitut neist sümptomitest, on teil väga tõenäoline, et tegemist on nakkusega:
- Tundmatute rakenduste välimus: Leiad rakendusi, mille installimist sa ei mäleta, millel on kummalised nimed või üldised ikoonid. Mõned võivad olla odavamates seadmetes eelinstallitud või installitud automaatselt teiste rakenduste kaudu.
- Hüpikaknad ja pealetükkivad reklaamid: Hüpikaknad, mis ilmuvad isegi siis, kui te brauserit ega konkreetseid rakendusi ei kasuta. See on peamine sümptom... reklaamvara.
- Ootamatu rakenduste sulgemine: Rakendused jooksevad kokku, hanguvad või sulguvad pidevalt ilma nähtava põhjuseta, mis viitab pahatahtliku tarkvara põhjustatud konfliktidele.
- Kiirendatud aku tühjenemine: Kui märkad, et aku tööiga langeb drastiliselt isegi siis, kui telefon on uus või sa seda intensiivselt ei kasuta, võivad taustal toimuda pahatahtlikud protsessid, mis ressursse tarbivad.
- Seadme ülekuumenemine: Telefon kuumeneb isegi jõudeolekus või põhitoimingute tegemisel ülemäära kuumaks, kuna pahavara käitav protsessor teeb lisapingutust.
- Seletamatu andmemahu tarbimise suurenemine: Mobiilse andmeside liikluse põhjendamatud hüpped, kuna nuhkvara laadib teie isikuandmeid sageli välistele serveritele.
- Suured telefoniarved: Tasud lisateenuste, tundmatutele numbritele saadetud SMS-ide või rahvusvaheliste kõnede eest, mida te ei teinud.
- Kontaktide kummaline käitumine: Su sõbrad saavad sinu numbrilt või sotsiaalvõrgustikest saadetud andmepüügisõnumeid või kahtlaseid linke ilma, et sa oleksid neid kirjutanud.
Terve mõistus on parim viirusetõrje
Seadme õige kasutamine on kõige tõhusam kaitse. Igas operatsioonisüsteemis on tavaline külastada veebisaite, mis kuvavad võltsitud hoiatusi, mis väidavad, et teie seade on nakatunud. Ettevaatust: see on vale . Need hüpikaknad on hirmutavad taktikad, mis on loodud selleks, et hirmutada teid tasulise või pahavara alla laadima. Kui näete hoiatusi „võidetud auhind” või „tuvastatud viirus”, ignoreerige neid täielikult.
Teine oluline risk on võltsitud või koopiaseadmed . On dokumenteeritud juhtumeid, kus telefonid jäljendavad selliste kaubamärkide nagu Samsung esteetikat, kuid on varustatud eelinstallitud tarkvaraga, mis kogub isikuandmeid alates sisselülitamise hetkest. Vältige kahtlase päritoluga seadmete ostmist ebareaalsete hindadega.
Mis puudutab teie brauserit, siis kui teile ilmuvad hüpikaknad, mis blokeerivad sirvimist ja küsivad lunavara ähvardusel (nagu kurikuulus politseiviirus) teie telefoninumbrit või pangarekvisiite, siis ärge midagi sisestage. Kohene lahendus on minna oma brauseri seadetesse ning kustutada sirvimisajalugu ja küpsised.
Kokkuvõttes rakendage neid kuldreegleid:
- Keegi ei jaga auhindu ainult internetis surfamise eest.
- Sa ei nakatu viirusse lihtsalt veebilehte külastades, vaid ka laadige alla ja käivitage pahatahtlikud failid.
- Kui teie brauser jookseb kokku võltsteadetega, tühjendage oma ajalugu.
- Väldi kahtlase usaldusväärsusega veebisaite ja allalaadimisi kontrollimata allikatest.
Ennetamine on parem kui ravi: turvaseaded
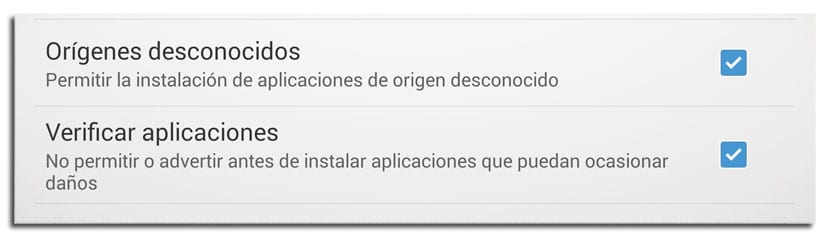
Android lubab APK-failide abil mitteametlikest poodidest rakendusi installida. Kuigi see pakub vabadust, on see pahavara peamine sisenemispunkt. Telefoni seadetes on valik, mis võimaldab keelata tundmatutest allikatest pärit rakenduste installimise . Juhuslike vigade vältimiseks on tungivalt soovitatav see valik keelata (blokeerida).
Lisaks on oluline aktiveerida Google Play Protect . See Play poodi integreeritud tööriist analüüsib rakendusi enne allalaadimist ja skannib teie seadet perioodiliselt kahtlase käitumise suhtes, keelates või eemaldades ohtlikud rakendused automaatselt.
Teine oluline aspekt on lubade haldamine . Lugege installimise ajal hoolikalt, mida iga rakendus küsib. Kui taskulamp, kalkulaator või lihtne mängurakendus küsib juurdepääsu teie kontaktidele, mikrofonile, GPS-ile või SMS-sõnumitele, on see ohumärk. Tühistage kõik load, mis pole rakenduse toimimiseks rangelt vajalikud.
Lõpuks hoidke oma operatsioonisüsteem ja rakendused ajakohased . Värskendused ei too kaasa mitte ainult uusi funktsioone, vaid ka turvaparandusi, mis sulgevad haavatavused, mida häkkerid teie süsteemi sissetungimiseks kasutavad.
Kuidas samm-sammult troojalasi ja pahavara Androidist eemaldada

Kui kahtlustate juba, et teie seade on nakatunud, on probleemi lahendamiseks kolm peamist viisi: automaatne, käsitsi ja drastiline.
1. variant: Automaatne eemaldamine viirusetõrje abil
See on lihtsaim ja soovitatavaim variant neile, kellel puuduvad edasijõudnud tehnilised teadmised. Spetsiaalne viirusetõrje suudab rakenduste loendis tuvastada peidetud ohte, mida inimsilm ei näe.
- Laadige Google Play poest alla usaldusväärne viirusetõrjeprogramm.
- jookse a intelligentne või täielik skaneerimine süsteemi.
- Tuvastatud ohtude eemaldamiseks või karantiini paigutamiseks järgige rakenduse juhiseid.
2. variant: üksikasjalik käsitsi eemaldamine
Kui teie viirusetõrjetarkvara probleemi ei tuvasta või te ei soovi täiendavat tarkvara installida, järgige neid rangeid samme:
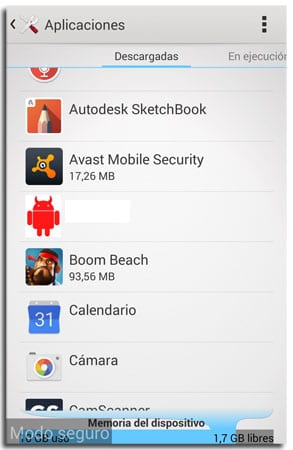
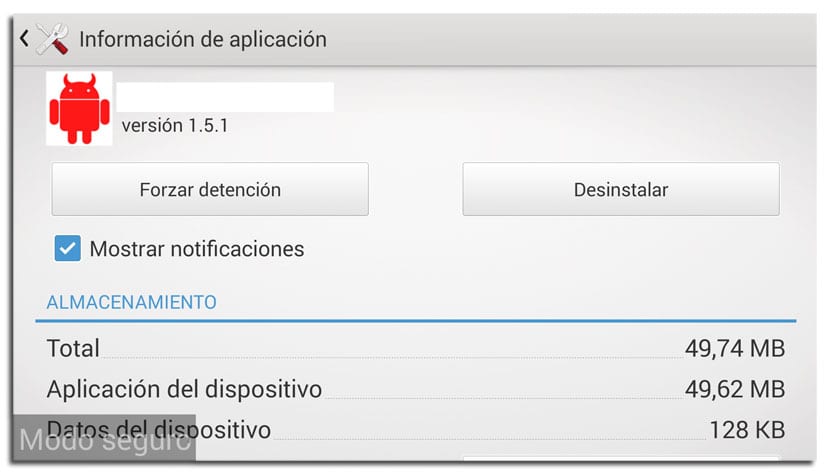
- Käivitage turvarežiimis: See režiim keelab kõik kolmandate osapoolte rakendused, takistades pahavara käivitamist. Selle aktiveerimiseks vajutage ja hoidke toitenuppu all ning kui kuvatakse sulgemismenüü, hoidke all valikut „Lülita välja” või „Taaskäivita”, kuni kuvatakse valik „Lülita välja”. "Alusta turvarežiimis"(Kui teie mudel erineb, otsige üles oma kaubamärgile vastav nupukombinatsioon.)
- Vahemälu ja allalaadimiste tühjendamine: Mõnikord asub pahavara ajutistes failides. Minge aadressile Seaded > Rakendused ja teavitused > Chrome (või muu brauser) > Salvestusruum ja vahemälu > Tühjenda vahemäluKustuta ka kõik kahtlased .apk-failid oma allalaadimiste kaustast.
- Kahtlaste rakenduste tuvastamine: Kui olete turvarežiimis, minge aadressile Seaded> Rakendused. Otsi rakendusi, millel on imelikud nimed (nt „xjdhilsitughls”), rakendused, mille installimist te ei mäleta või mis installiti vahetult enne probleemide algust.
- Tarkvara desinstallimine: Valige rakendus ja puudutage nuppu „Desinstalli”.
Mida teha, kui desinstalli nupp on keelatud?
Mõningane täiustatud pahavara on lubatud administraatori õigused kustutamise vältimiseks. Selle parandamiseks:
- Mine Seaded > Turvalisus > Seadme administraatorid (Marsruut võib olenevalt kaubamärgist erineda).
- Otsige loendist pahatahtlikku rakendust.
- Tühjendage märkeruut või vajutage "Inaktiveeri" oma administraatoriõiguste tühistamiseks.
- Minge tagasi rakenduste menüüsse ja saate selle nüüd tavapäraselt desinstallida.
Täiendavad ohutusmeetmed pärast puhastamist
- Muuda paroole: Turvaintsidendi korral vaheta viivitamatult oma Google'i parool ja kõik muud tundlikud kontoparoolid (pangad, sotsiaalmeedia, e-post).
- Kaheastmelise kinnitamise (MFA) aktiveerimine: See takistab häkkeril teie kontole juurdepääsu isegi siis, kui nad on teie parooli varastanud, kuna nad vajavad teie mobiiltelefonile saadetavat lisakoodi.
- Kontrollige WiFi-võrku: Kui nakatumine toimus avaliku võrgu kasutamise ajal, vältige toimingu kordamist ja kaaluge VPN-i kasutamist.
3. variant: Tehase lähtestamine (viimane abinõu)

Kui ükski ülaltoodud valikutest ei tööta või kui pahavara on liiga püsiv, on lõplik lahendus seadme tehaseseadetele lähtestamine . See protsess kustutab absoluutselt kõik andmed, rakendused ja seaded, kõrvaldades kõik pahatahtliku tarkvara jäljed.
Restaureerimise olulised sammud:
- Teha valikuline varundamine Väldi kõige olulisemate andmete (fotod, kontaktid, kalendrid) varundamist. Ära tee täielikku süsteemi varundamist, kuna see võib varundada pahavara ennast ja viia selle uuesti installimiseni pärast vormindamist.
- Mine Seaded > Süsteem > Lähtestamisvalikud > Kustuta kõik andmed (tehaseseadete lähtestamine).
- Sisestage oma pääsukood, kui seda küsitakse, ja kinnitage toiming.
- Telefoni uuesti seadistamisel valige suvand rakenduste käsitsi installimine automaatse varukoopia taastamise asemel, et tagada süsteemi puhtus.
Kuidas vältida viiruste sattumist teie Android-seadmesse ja kaitsta oma privaatsust

Täieliku kaitse tagamiseks, eriti pärast nakatumist, on soovitatav rakendada ennetavat kaitsesüsteemi. Hea viirusetõrjeprogrammi kasutamine on suurepärane turvakiht, eriti kasutajatele, kes pole tehniliste riskidega tuttavad.
Allpool tutvustame mõningaid parimaid Google Play poes saadaolevaid valikuid. Need rakendused pakuvad meelerahu tänu küberturvalisuse ettevõtete toele ja neil on väga tõhusad tasuta versioonid.


Kas Androidi viirusetõrjeprogrammid tegelikult toimivad?
See on võtmeküsimus. Nutika kasutaja jaoks , kes teab täpselt, milliseid rakendusi ta installib, ei kasuta kahtlastest allikatest pärit APK-sid ja hoiab oma süsteemi ajakohasena, võib viirusetõrjetarkvara tunduda üleliigne. Taustal töötav turvatarkvara tarbib akut ja muutmälu, mis võib jõudlust veidi halvendada.
Enamiku kasutajate jaoks on viirusetõrjetarkvara siiski oluline ennetav vahend . See toimib turvavõrguna, hoiatades kasutajaid enne potentsiaalselt ohtliku rakenduse installimist. Lisaks pakuvad tänapäevased tarkvarapaketid väga kasulikke lisafunktsioone, näiteks:
- Reaalaja kaitse: Andmepüügiveebisaitide ja pahatahtlike linkide blokeerimine.
- RAM-i optimeerimine: Rämpsfailide puhastamine ja süsteemi jõudluse parandamine.
- Integreeritud VPN: Ühenduse krüpteerimine avalikes WiFi-võrkudes turvaliseks sirvimiseks.
- Privaatsed seifid: Kaitske tundlikke rakendusi PIN-koodi või sõrmejälje abil.
Kui te pole kindel, et iga link, millele klõpsate, või iga rakendus, mille installite, on ohutu, on väikese akutoite investeerimine viirusetõrjetarkvarasse väike hind teie pangandus- ja isikuandmete terviklikkuse eest.
Võrdlus: nakkused Androidis ja iPhone'is (iOS-is)

On levinud eksiarvamus, et iPhone'id on viiruste suhtes immuunsed. Kuigi on tõsi, et iOS on suletum ja tugevam ökosüsteem, pole see täiesti haavamatu . Peamine erinevus seisneb arhitektuuris ja rakenduste halduses.
Androidi puhul muudab avatud süsteem ja võimalus installida väliseid APK-sid selle küberkurjategijatele atraktiivsemaks sihtmärgiks . Androidi tohutu turuosa ajendab häkkereid looma pahavara spetsiaalselt selle süsteemi jaoks.
iPhone'ides töötavad rakendused väga ranges ja isoleeritud keskkonnas ning läbivad App Store'is range käsitsi ülevaatuse. Sellest hoolimata võivad sellised ohud nagu keerukas nuhkvara Pegasus iOS-seadmeid kahjustada. Lisaks eemaldab jailbreakimine tehase turvatõkked, muutes iPhone'id sama haavatavaks või isegi haavatavamaks kui ükski Android-seade.
Rünnakuvektorid: kust pahavara pärineb?
Ainus viis selle tulevikus ärahoidmiseks on mõista, kuidas nakkus siseneb. Ründajad kasutavad meie petmiseks mitmesuguseid meetodeid:
- Ümberpakendatud rakendused: Häkkerid võtavad populaarse rakenduse, lisavad sellele pahatahtliku koodi ja levitavad seda mitteametlike rakenduste poodide või foorumite kaudu. Kasutaja arvab, et ta installib algse rakenduse, aga tegelikult installib ta Trooja hobuse.
- Malvertising: Reklaamid veebisaitidel, millel klõpsamisel käivitatakse pahavara automaatne allalaadimine või suunatakse andmepüügilehtedele.
- Andmepüük ja pettus: Meilid või SMS-sõnumid, mis esinevad ametlike üksustena (pangad, sõnumsideteenused), et teid meelitada nakatunud lingile klõpsama.
- Otseallalaadimised ja USB: Füüsilised nakkused, mille puhul seade on ühendatud ohustatud arvutiga või failide edastamiseks kasutatakse nakatunud USB-draivi.
Nende riskide maandamiseks pidage meeles: ärge usaldage tundmatutest allikatest pärit linke , vältige avalikke WiFi-võrke ilma VPN-ita ja hoidke Google Play Protect alati lubatud.
Selleks, et pahavara meid Androidis mõjutaks, on tavaliselt vaja meie koostööd. Seetõttu peame olema mõistlikud ja mitte uskuma kõike, mida internetis näeme. Seadmete vaikesätete turvafunktsioonide keelamine ei ole seda väärt , aga kui oleme juba vea teinud, on parim proovida viirus käsitsi eemaldada, käivitades turvarežiimis. Kui probleem püsib, lähtestage tehaseseaded. Kui kõik on puhas, peaksime end kaitsma hea viirusetõrjeprogrammiga, et kaitsta end omaenda hoolimatuse eest.
Kas olete langenud Androidis pahavara ohvriks ja teil on õnnestunud probleem lahendada? Jagage julgelt oma kogemusi kommentaarides ja rääkige meile, kuidas te viiruse Androidist eemaldasite.


